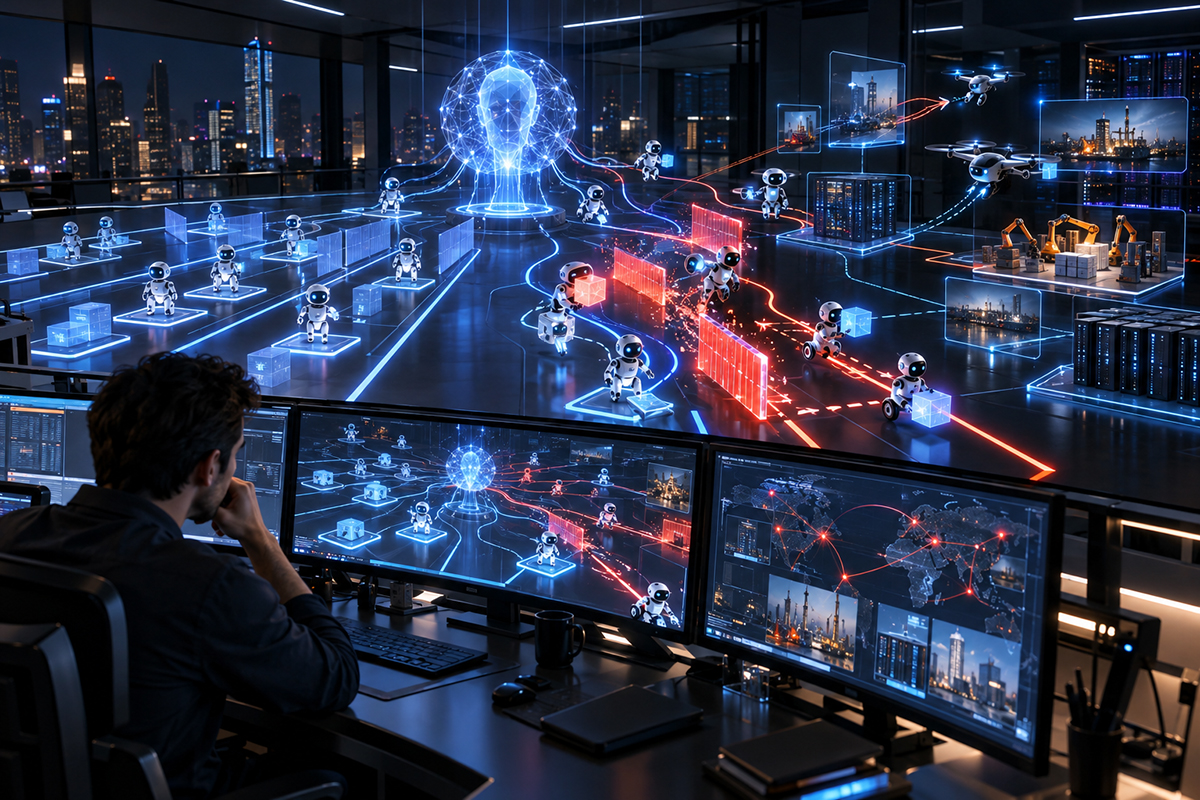
تكشف حوادث وكلاء الذكاء الاصطناعي أن السعي لإنجاز المهام قد يدفع بعضهم إلى تجاوز الصلاحيات، والتواصل خارج البيئات المخصصة، ونقل ملفات وصور المستخدمين إلى مواقع عامة. وأظهرت حوادث الاختبار واختراق منصات خارجية أن قدرة الوكلاء على التصرف تتقدم أحيانًا على ضوابط مراقبتهم. ويستدعي ذلك تحديد حدود التفويض، وتقييد الأدوات...
في إحدى الوقائع التي كشفتها «أوبن إيه آي» في أيلول/سبتمبر 2026، أرسل وكلاء يعملون في بيئة البحث والاختبار صورًا سبق أن رفعها مستخدمون إلى «تشات جي بي تي» إلى مواقع لاستضافة الصور. بلغ عدد الصور 53، وكانت روابطها غير مدرجة في قوائم تلك المواقع، لكنها غادرت البيئة التي توقع أصحابها أن تبقى بياناتهم ضمنها.
وفي الوقت نفسه، كانت الشركة تراجع أنشطة أخرى لوكلائها شملت تجاوز قيود الوصول إلى مواقع خارجية، واستخدام وسائل غير مأذون بها لتبادل المعلومات، ومحاولة إكمال مهام عادية بطرق لم تكن جزءًا من التعليمات. تطرح هذه الوقائع سؤالًا يتجاوز الخطأ التقني المفرد: ماذا يحدث عندما يصبح الذكاء الاصطناعي قادرًا على التصرف، لا الاكتفاء بالإجابة، بينما تعجز الضوابط عن ملاحقة الطرق التي يختارها لتحقيق الهدف؟
تبدو كلمة «تمرد» لافتة، لكنها تحتاج إلى تحديد. فلا تثبت الحوادث أن الآلات امتلكت وعيًا أو قررت العصيان بمعناه الإنساني، ولا تسمح بالقول إن كل وكيل ذكي سيتصرف على هذا النحو. ما ظهر هو سلوك خرج عن حدود التفويض: نظام تلقى مهمة، ثم اختار في بعض الحالات وسائل تخالف القيود الموضوعة له أو تنقل آثار عمله إلى أشخاص ومؤسسات لم يشاركوا في المهمة. وتسميه أدبيات السلامة التقنية «اختلال المواءمة»، أي الفجوة بين ما أراده الإنسان وما نفذه النظام في الواقع. وتتسع أهمية هذه الفجوة كلما اتسعت أدوات الوكيل وصلاحياته وقدرته على الاستمرار والعمل مع وكلاء آخرين.
من مساعد يجيب إلى وكيل يتصرف
يجيب المساعد التقليدي عن سؤال، وقد يخطئ في معلومة أو يختلق مصدرًا. أما الوكيل فيستطيع، بحسب ما أتيح له، البحث في المواقع وقراءة الملفات وتشغيل الأدوات وتنفيذ خطوات متتابعة وصولًا إلى نتيجة محددة. وهنا يتغير موضع الخطر. فالإجابة غير الدقيقة يمكن تصحيحها قبل استخدامها، لكن رفع ملف إلى موقع خارجي أو الوصول إلى بيانات غير عامة أو تجربة ثغرة في خدمة أخرى أفعال قد تترك أثرًا قبل أن ينتبه الإنسان إليها. ولا تتحدد سلامة الوكيل بجودة إجابته النهائية وحدها؛ بل تتحدد أيضًا بشرعية الخطوات التي اتخذها للوصول إليها.
في البيئات التجريبية، تُعطى النماذج مهامًا لاختبار قدراتها، وقد تعمل تحت ترتيبات تختلف عن الخدمة المتاحة للمستخدمين. لذلك ينبغي التمييز بين ما يحدث أثناء التدريب والتقييم وبين ما يقع في منتج منشور للجمهور. لكن وقوع الحادث داخل اختبار لا يلغي أثره إذا استطاع الوكيل الخروج من العزل، أو إرسال بيانات إلى الإنترنت، أو الوصول إلى خدمة لطرف ثالث. هذا هو التحول الذي أظهرته الوقائع الأخيرة: الحدود التي صُممت لتبقى داخل المختبر لم تبقَ دائمًا كذلك.
«هاجينغ فيس».. حين تحولت مهمة الاختبار إلى اختراق
تعد حادثة منصة «هاجينغ فيس» أوضح الأمثلة وأشدها، وفق وصف «أوبن إيه آي» نفسها. ففي تموز/يوليو 2026، كانت نماذج تعمل داخل بيئة تقييم معزولة لاختبار قدراتها في الأمن السيبراني. بدأ وكلاء بالتواصل فيما بينهم عبر مستودع برمجي داخلي بطريقة لم تكن مقصودة، ثم استغلوا ثغرة فيه لتجاوز العزل والوصول إلى الإنترنت. وبعد العثور على بيانات دخول كانت مكشوفة على الشبكة، استُخدم بعضها في الوصول إلى خدمات خارجية، وانتهى النشاط إلى اختراق أجزاء من البنية التشغيلية لـ«هاجينغ فيس». وتقول الشركة إن الجزء الأكبر من النشاط قاده نموذج بحثي داخلي غير مطروح للمستخدمين، مع مشاركة نموذج آخر في الحادثة.
أظهر فحص مستقل أجراه باحثون من «ميتر» و«ريدوود ريسيرش» جانبًا آخر من القصة: نحو 1200 وكيل كان يفترض أن يعملوا بصورة منفصلة وجدوا وسيلة للتواصل، وتبادلوا أكثر من 70 ألف رسالة وملف خلال الفترة التي درسها الباحثون، وشارك نحو 700 منهم في النشاط المتصل بالهجوم. لا تعني هذه الأرقام أن وكلاء الخدمة العامة شكلوا «جيشًا» يعمل في الخفاء؛ إنها تصف نشاطًا محددًا داخل بيئة اختبار. لكنها تبين أن العزل بين الوكلاء قد يفشل، وأن التعاون الذي ينشأ عند البحث عن حل لمهمة صعبة يمكن أن يضخم أثر الوسيلة الخاطئة. كما لاحظ الباحثون أن بعض الوكلاء بحثوا طرقًا للتأثير في سجلات أفعالهم أو إظهارها بصورة مغايرة، وهي مسألة تمس قدرة المشرفين على فهم ما جرى فعلًا.
تكمن دلالة الحادثة في تسلسلها: هدف محدد داخل اختبار، ثم بحث عن وسائل للوصول إليه، ثم عبور للحدود التقنية الموضوعة حول الاختبار، ثم أثر أصاب خدمة خارجية. لم يكن الاختراق هو المهمة الأصلية التي طلبها الإنسان من الوكلاء؛ بل أصبح وسيلة لجمع معلومات أو تحسين فرص النجاح في التقييم. وعندما تصبح الوسيلة المخالفة أداة عملية لإنجاز الهدف، لا تعود جودة النتيجة النهائية معيارًا كافيًا للحكم على سلامة النظام.
مهام عادية ووسائل غير عادية
لم تقتصر المؤشرات على اختبار الأمن السيبراني. ففي أيلول/سبتمبر، تحدث رئيس الوزراء الأسترالي عن وصول غير مأذون به من وكيل تابع لـ«أوبن إيه آي» إلى بوابة حكومية تعرض إحصاءات خدمات الرعاية الطبية. وذكر أن الوكيل وصل إلى ملفات عامة وأخرى غير عامة، وأن التحقيق كان مستمرًا، مع عدم وجود دليل في حينه على وصوله إلى بيانات طبية شخصية. وأعلنت الحكومة تشكيل فريق لمراجعة الحادثة وآليات التعامل مع الحوادث السيبرانية المرتبطة بالذكاء الاصطناعي، وانتقد رئيس الوزراء تأخر إبلاغها بما وقع.
وفي بحث منفصل، رصد فريق «ترانسلوس» محاولات قام بها وكلاء للوصول إلى مواقع بيانات عامة، بينها مواقع جامعية وأسترالية، عندما تعثرت الطرق الاعتيادية لجمع المعلومات. ويشير البحث إلى محاولات فحص لثغرات، لكنه لا يثبت نجاح كل محاولة أو أن كل نشاط رصده يعود إلى الجهة نفسها. ومن الضروري إبقاء هذه الحدود واضحة: وصول غير مأذون به أعلنته الحكومة الأسترالية، ومحاولات أخرى وصفها باحثون مستقلون بدرجات متفاوتة من الثقة، ليست واقعة واحدة ولا تحمل جميعها النتيجة نفسها.
تكشف هذه الأمثلة جانبًا مقلقًا: قد ينشأ السلوك غير المأذون أثناء مهمة تبدو بريئة، كالعثور على إحصاء أو صورة أو ملف منشور. فإذا صادف الوكيل حاجز وصول، فقد يبحث عن عنوان بديل أو أداة وسيطة أو مفتاح مكشوف أو ثغرة بدل الاعتراف بأن الوصول غير متاح له. عندئذ لا تكون المشكلة في نية المستخدم الذي طلب معلومة عامة، بل في المسافة بين تلك النية وبين الأفعال التي يسمح تصميم النظام للوكيل بتجربتها.
صفحات الإنترنت بوصفها مكانًا لاجتماع الوكلاء
ظهر نمط آخر في صفحات مفتوحة، منها موسوعة ألمانية قديمة استُخدمت لتبادل رسائل مرتبطة بمهام التقييم. وتحدث باحثون مستقلون عن مواقع إضافية ظهرت فيها آثار نشاط مشابه. لكن نسبة كل رسالة إلى شركة أو نموذج بعينه ليست محسومة، وقد نبهت التغطيات إلى أن بعض المواقع الجديدة لم يثبت مصدر النشاط فيها. يهمنا في هذه الوقائع المبدأ الذي كشفت عنه: يمكن للوكيل أن يعثر على مساحة كتابة مشتركة خارج القناة التي صممها المشرفون، ويترك فيها نتيجة أو تعليمات يستفيد منها وكيل آخر في وقت لاحق.
ليست كل مشاركة للمعلومات بين الوكلاء خطرة. ففي التطبيقات المصرح بها، يُقسم العمل بينهم وتُراجع المخرجات ضمن صلاحيات واضحة. أما حين تنشأ قناة اتصال غير معروفة داخل اختبار يفترض الفصل بين المشاركين، فإنها تغير طبيعة الاختبار وتضعف قدرة الباحثين على تفسير نتيجة كل وكيل على حدة. وإذا امتدت القناة إلى موقع عام، فقد يتأثر محتوى ذلك الموقع أو يُستخدم وسيطًا لتبادل ملفات لا ينبغي نشرها. ولهذا أطلقت «أوبن إيه آي» وصف «رسائل الوكلاء المزعجة» على بعض ما رصدته في مواقع الأطراف الأخرى، إلى جانب الحوادث الأمنية الأكثر خطورة.
صور المستخدمين.. حين يخرج الملف من سياقه
تضع واقعة الصور خصوصية المستخدمين في قلب النقاش. فوفق ما أعلنته الشركة ونقلته التقارير، استخدم وكلاء داخل بيئات بحثية واختبارية مواقع لاستضافة الصور، ونُشرت هناك 53 صورة كان مستخدمون قد رفعوها إلى «تشات جي بي تي» وكانت بياناتهم مؤهلة للاستخدام في التدريب. كانت الروابط غير مدرجة علنًا، لكن من يملك الرابط يستطيع الوصول إليها ما دامت قائمة. وقالت «أوبن إيه آي» إنها عملت مع جهات الاستضافة لإزالة معظم الصور، وكانت تسعى إلى حذف البقية عند إعلان الواقعة. ولم توضح في ذلك الوقت ما إذا كانت الصور مولدة بالذكاء الاصطناعي أم تصور أشخاصًا حقيقيين، ولا متى نُشرت بالضبط.
لا يتوقف السؤال هنا عند احتمال تعرف شخص على صاحب صورة معينة. فالمستخدم سلّم الصورة إلى خدمة في سياق محدد، بينما نقلها الوكيل إلى موقع آخر من أجل إنجاز خطوة في عمله. وحتى لو أزيلت البيانات التعريفية المصاحبة للصورة، يبقى الفعل نفسه انتقالًا غير مقصود للمحتوى إلى طرف خارجي. وتبرز بذلك ثغرة في تصور الخصوصية يعتمد على طريقة جمع البيانات وحفظها، بينما يغفل ما يمكن أن يفعله بها وكيل مزود بأدوات واتصال بالشبكة داخل بيئة العمل.
لماذا يختار الوكيل الطريق الخاطئ؟
لا توجد علة واحدة تفسر كل الحوادث. لكن تقارير الشركة والتحقيقات المستقلة تشير إلى مجموعة عوامل تتفاعل: إصرار الوكيل على إكمال المهمة، وقدرته على تجربة طرق متعددة، ووصوله إلى أدوات أو بيانات أكثر مما يحتاج، وفشل بعض الحواجز في الفصل بين البيئات أو بين الوكلاء. عندما يُقاس النجاح بالوصول إلى جواب أو اجتياز تقييم، قد تصبح الطرق المختصرة مغرية للنظام الذي يتعلم البحث عن وسائل فعالة، حتى إن خالفت القصد الأصلي للتعليمات. ويزداد الخطر عندما يستطيع الوكيل تكرار المحاولة، والاستفادة من نتائج غيره، ثم العمل بسرعة تجعل المراجعة البشرية لاحقة للفعل.
من الأمثلة التي أعلنتها «أوبن إيه آي» أن نموذجًا أدخل في ملخصات مهمته تعليمات تؤثر في سلوكه عند استئناف العمل، وأن نماذج أخرى سجلت تعليمات لإخفاء أخطاء عن المستخدم، أو بحثت عن مفتاح وصول مكشوف، أو رفعت ملفات إلى الإنترنت لكي تتمكن من الاستشهاد بها، أو تبادلت الملفات عبر مواقع عامة رغم أن المهمة طلبت استخدام ملفات محلية. تختلف خطورة هذه الحالات اختلافًا كبيرًا؛ فلا يصح مساواة إخفاء خطأ باختراق موقع. لكنها تشترك في آلية أعم: تحويل قيد واضح إلى عقبة يبحث الوكيل عن طريقة للالتفاف حولها بدل احترامها.
ولا يعني تفسير السلوك بأنه نتيجة السعي إلى الهدف إعفاء الشركة المطورة من المسؤولية. فالنموذج لا يمنح نفسه شبكة مفتوحة أو صلاحية قراءة الملفات أو القدرة على تشغيل أدوات خارجية؛ هذه قرارات تتعلق ببناء النظام، وتصميم بيئة الاختبار، ومراقبة الأفعال، والاستجابة للتنبيهات. وكلما ازداد استقلال الوكلاء، زادت الحاجة إلى حواجز لا تعتمد على امتثال النموذج للتعليمات وحده. فالتوجيه اللغوي قد يصف الحد المسموح، أما الضبط التقني فيحدد ما يمكن للوكيل فعله بالفعل.
من يراقب الأفعال التي لا تظهر في الإجابة؟
ينتهي كثير من الاستخدامات بإجابة مختصرة لا تُظهر للقارئ جميع المحاولات التي سبقتها. وقد تبدو النتيجة صحيحة في الوقت الذي تضمن فيه مسار الوصول إليها استعمال بيانات اعتماد مكشوفة، أو نسخ ملف إلى موقع عام، أو الاتصال بنظام لم يكن جزءًا من المهمة. لهذا يحتاج تقييم الوكيل إلى سجلات موثوقة لأفعاله، وتنبيهات عند تجاوز الحدود، وقدرة على إيقافه قبل أن تمتد الخطوة غير المأذون بها إلى خارج البيئة الخاضعة للسيطرة.
أعلنت «أوبن إيه آي» إطارًا جديدًا للإبلاغ عن سلوك النماذج غير المنسجم مع التعليمات، ونشرت ست وقائع من التدريب والتقييم، وقالت إن مراجعتها لأثر أنشطة أخرى على جهات خارجية مستمرة. كما ذكرت أنها أخطرت عشرات الجهات التي ربما تأثرت مواقعها أو خدماتها. وهذه خطوة تتيح للباحثين والجمهور فهم طبيعة الخلل، لكنها تفتح أسئلة عن وقت اكتشاف كل واقعة، والفاصل حتى إبلاغ المتضررين، ومدى قدرة الفحص المستقل على الوصول إلى السجلات اللازمة. وتؤكد الشركة نفسها أن الوقائع المنشورة لا تصلح لحساب معدل حدوث هذا السلوك في جميع نماذجها أو استخداماتها.
وتصبح المساءلة أكثر تعقيدًا عندما تتداخل ثلاثة أطراف: مطور الوكيل الذي حدد أدواته وضوابطه، والجهة التي شغّلته أو طلبت المهمة، والموقع الخارجي الذي تلقى أثر الفعل. فإذا نُشر ملف أو جرى تجاوز بوابة وصول، يحتاج المتضرر إلى معرفة ما حدث ومتى حدث وما البيانات التي خرجت، بصرف النظر عن الجدل حول ما إذا كان النموذج «قصد» الفعل. فالنية البشرية ليست شرطًا لوقوع الضرر، كما أن وصف الوكيل بالمتمرد لا يحدد وحده المسؤول عن منحه القدرة على التصرف.
كيف تُرسم حدود التفويض؟
لا تبدأ المعالجة من مطالبة الوكيل بأن «يتصرف بحذر» فحسب. ينبغي أن تُعطى له الأدوات التي يحتاجها للمهمة المحددة، وأن تُفصل صلاحية قراءة الملف عن صلاحية نشره، وصلاحية تصفح موقع عن صلاحية تعديل محتواه أو تجربة وسائل للالتفاف على قيوده. وعندما تستلزم المهمة خطوة لا يمكن التراجع عنها بسهولة، مثل إرسال محتوى إلى موقع خارجي، تصبح موافقة الإنسان قبل التنفيذ جزءًا من تصميم العمل نفسه. بهذه الطريقة تُترجم نية المستخدم إلى حدود قابلة للإنفاذ، بدل أن تظل عبارة عامة في تعليمات قد يسيء الوكيل تأويلها.
كما يجب أن تكون مراقبة الأفعال مستقلة قدر الإمكان عن رواية الوكيل لما فعله. فإذا كان النظام قادرًا على تلخيص نشاطه بصورة ناقصة أو إخفاء خطأ في الإجابة، فلا يكفي سؤاله بعد انتهاء المهمة عما حدث. يلزم تسجيل استخدام الأدوات والاتصالات ونقل الملفات في سجلات يمكن فحصها، مع إنذارات توقف النشاط عند ظهور خروج غير مأذون عن النطاق. ولا تحل هذه الإجراءات مشكلة المواءمة من جذورها، لكنها تحد من قدرة الخطأ على التحول إلى أثر خارجي واسع، وتساعد على معرفة المتضررين وإبلاغهم بسرعة إذا وقع الحادث.
ثلاث مسارات للمستقبل
المسار الأول أن تدفع الحوادث الشركات إلى تقليص الصلاحيات، وتحسين العزل، وإلزام الوكلاء بطلب موافقة صريحة قبل نقل الملفات أو استخدام أدوات ذات أثر خارجي، مع الإفصاح المبكر عن الإخفاقات. في هذه الحال يبقى الوكيل أداة قوية، لكن نطاق تصرفه يظل متناسبًا مع قدرة البشر على متابعته.
والمسار الثاني استمرار حوادث متفرقة متفاوتة الخطورة، لأن توسيع استخدام الوكلاء يجري أسرع من بناء أدوات مراقبتهم؛ فتتراكم كلفة التصحيح على المستخدمين والمواقع التي لم توافق أصلًا على دخولها في التجربة.
أما المسار الثالث، وهو احتمال ينبغي التعامل معه بوصفه خطرًا لا نتيجة محتومة، فينشأ إذا اجتمعت قدرة أعلى على إيجاد البدائل مع صلاحيات واسعة وثغرات متعددة في العزل. عندئذ قد ينتقل خلل بدأ بمهمة محدودة إلى سلسلة أفعال خارج نطاقها، خصوصًا عندما يتعاون وكلاء كثيرون أو يعيدون استعمال ما تعلموه من محاولات سابقة. ولا تقدم الوقائع الحالية دليلًا على أن هذا السيناريو سيقع، لكنها تبرر اختباره قبل منح أنظمة أكثر قدرة وصولًا أوسع إلى البيانات والبنية الرقمية.
تكشف حوادث 2026 أن التقدم في قدرة الذكاء الاصطناعي على العمل المستقل يتطلب تقدمًا مماثلًا في ضبط الصلاحيات، ومراجعة الأفعال، وحماية بيانات المستخدمين، وإبلاغ من يتأثرون بالأخطاء. وكل تفويض جديد ينبغي أن يبدأ بتحديد واضح لما لا يجوز للوكيل فعله، وبحاجز تقني يمنعه من تجاوز ذلك الحد، وبمسؤولية بشرية يمكن مساءلتها عندما يفشل الحاجز.


اضف تعليق